

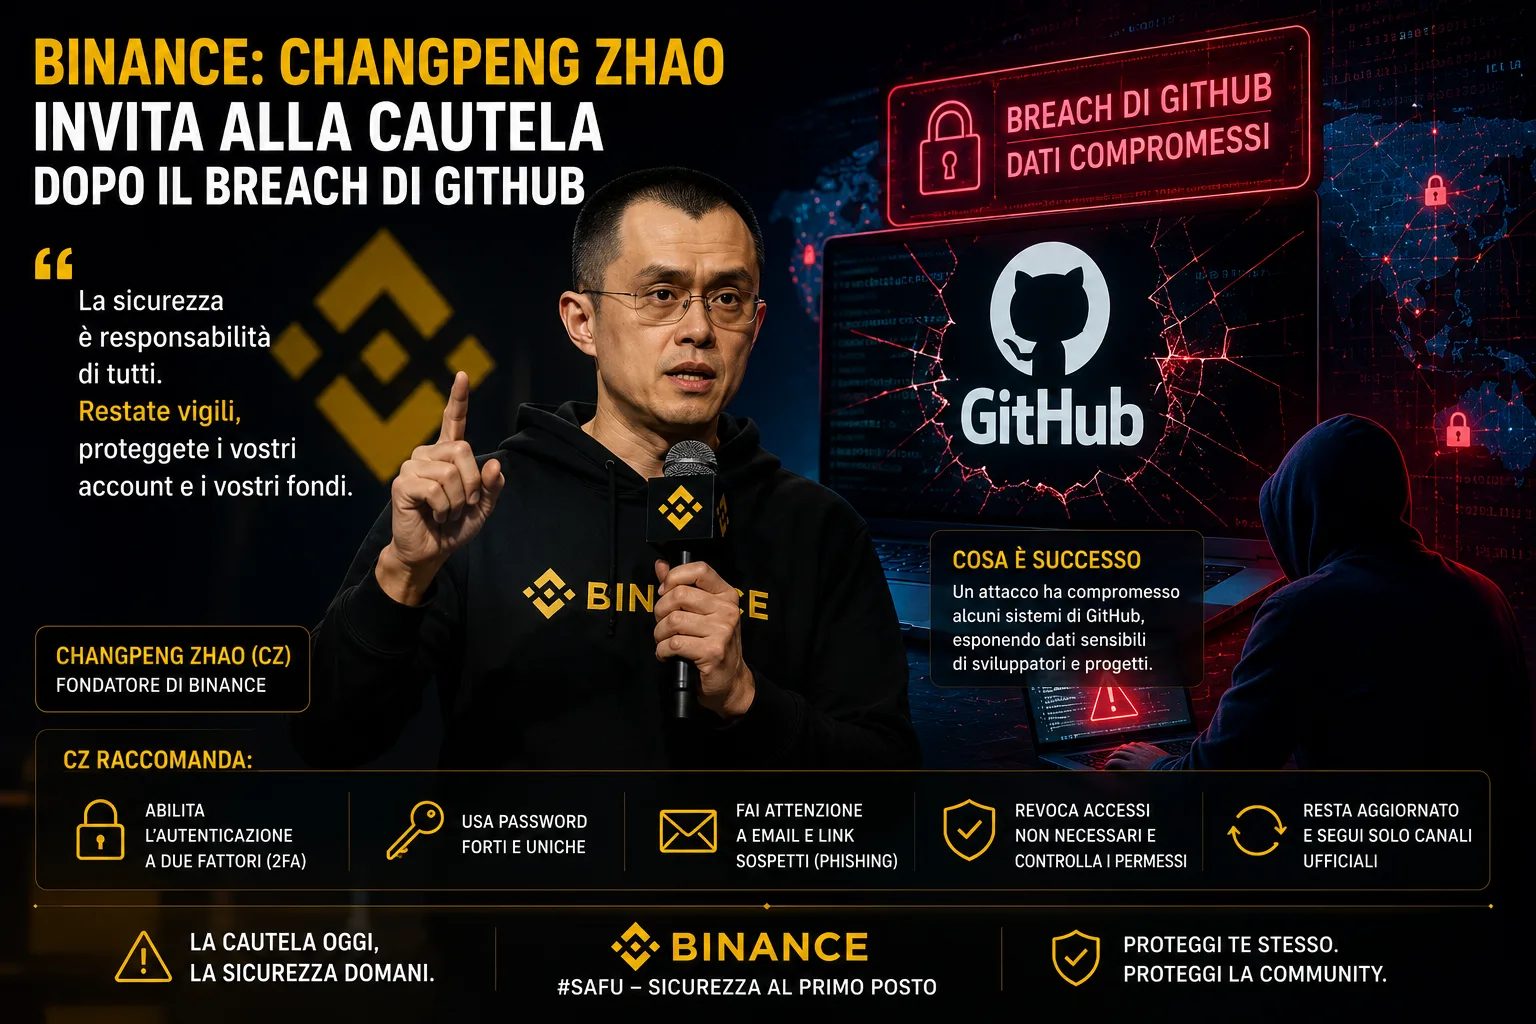
Un attacco che scuote l'ecosistema degli sviluppatori
Una violazione ai sistemi interni di GitHub ha riacceso i riflettori sulla sicurezza delle credenziali nei repository di codice, con conseguenze dirette per chi opera nel settore delle criptovalute. La piattaforma di proprietà Microsoft ha confermato che circa 3.800 repository interni sono stati raggiunti da accessi non autorizzati, a seguito della compromissione del dispositivo di un proprio dipendente. L'azienda ha precisato di non aver riscontrato, al momento, impatti sui dati dei clienti conservati al di fuori dei propri ambienti interni.
L'origine dell'incidente è stata ricondotta a un'estensione malevola di Visual Studio Code, individuata martedì. GitHub ha provveduto alla sua rimozione dopo aver isolato il punto di accesso compromesso e avviato le procedure di risposta all'incidente. I repository dei clienti e gli ambienti enterprise sarebbero rimasti indenni, ma la portata interna della breccia ha comunque suscitato preoccupazione nel settore.
Parallelo alla comunicazione ufficiale, un gruppo di criminalità informatica noto come TeamPCP ha rivendicato di aver sottratto circa 4.000 repository di codice privato riconducibili ai sistemi GitHub, tentandone la vendita. Gli analisti di sicurezza descrivono questo collettivo come un'organizzazione altamente automatizzata, specializzata nel compromettere strumenti di sviluppo allo scopo di raccogliere credenziali e monetizzarle.
L'allarme di Changpeng Zhao e il rischio per il crypto
In questo contesto, Changpeng Zhao — fondatore di Binance noto come CZ — ha rivolto un avvertimento diretto alla comunità degli sviluppatori blockchain: chiunque conservi chiavi API all'interno di repository, anche privati, dovrebbe sostituirle immediatamente. Il messaggio, diffuso pubblicamente, sottolinea come la distinzione tra repository pubblici e privati non offra più una garanzia sufficiente in presenza di attacchi di questa natura.
L'avvertimento non è privo di fondamento. Gli sviluppatori crypto fanno un uso intensivo di GitHub per gestire progetti open-source, bot di trading, applicazioni blockchain e protocolli di finanza decentralizzata. All'interno di questi ambienti si trovano frequentemente credenziali di accesso agli exchange, token per infrastrutture cloud, configurazioni di wallet e script di deployment: un arsenale prezioso per qualunque attore malevolo orientato al profitto.
GitHub ha già proceduto alla rotazione di quelli che definisce i propri "segreti critici", dando priorità alle credenziali a maggiore rischio operativo. L'indagine interna prosegue, con i team impegnati nell'analisi dei log e nel monitoraggio di eventuali attività successive alla violazione, in attesa della pubblicazione di un rapporto completo.
Un settore sotto pressione crescente
L'episodio non è isolato. A pochi giorni di distanza, la società Grafana Labs aveva reso nota una distinta compromissione dei propri repository GitHub, classificabile come attacco alla supply chain del software. In quel caso, gli attaccanti avrebbero scaricato porzioni del codice sorgente e avanzato una richiesta di riscatto legata alla minaccia di divulgazione dei dati.
La sovrapposizione temporale tra i due eventi suggerisce una pressione strutturale crescente sulle infrastrutture di sviluppo software, con il settore crypto particolarmente esposto data la natura finanziaria diretta delle credenziali coinvolte. Cambiare le chiavi API, verificare i repository e adottare sistemi di gestione dei segreti dedicati non è più una buona pratica opzionale: è diventata una misura di sicurezza fondamentale.


